Ledger wallets aangepast met spionagechips: miljoenen aan crypto gestolen
Criminelen hebben Ledger wallets voorzien van verborgen chips die geheime herstelcodes onderscheppen. De aangepaste apparaten kwamen via cryptoverkoper CryptoBilis bij klanten terecht. Volgens beveiligingsonderzoekers kan de schade oplopen tot $103 miljoen. Ledger onderzoekt inmiddels ook verdachte apparaten buiten Azië.
Verborgen chips onderscheppen herstelzinnen
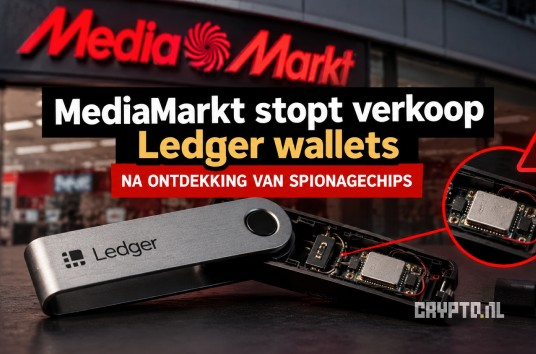
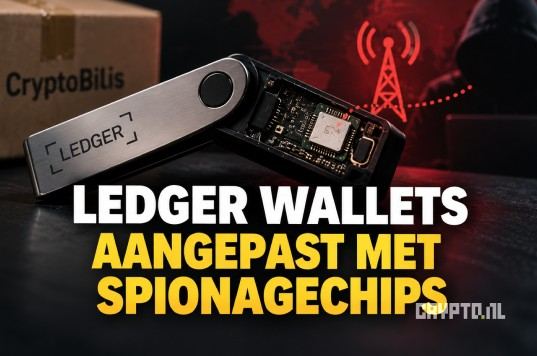
Het beveiligingsteam van Ledger heeft ontdekt hoe criminelen hardware wallets konden aanpassen om cryptotegoeden te stelen. De aanvallers plaatsten kleine elektronische chips in de apparaten die tijdens de installatie de herstelzin van gebruikers konden uitlezen.
Een herstelzin, ook wel recovery phrase genoemd, bestaat meestal uit 24 woorden. Met deze woorden kan iemand een cryptowallet herstellen en toegang krijgen tot de bijbehorende cryptomunten. Wie de herstelzin in handen krijgt, kan daardoor ook zonder het oorspronkelijke apparaat crypto verplaatsen.
De verborgen chips onderschepten de woorden die op het scherm verschenen. Vervolgens verstuurden ze deze informatie via een mobiele LTE-verbinding naar de aanvallers. Dankzij een ingebouwde eSIM hadden de chips daarvoor geen wifi of computer nodig.
Volgens Ledger bleven de beveiligingschips van de wallets intact. Ook konden de aanvallers geen transacties aanpassen. Ze richtten zich uitsluitend op de herstelzinnen, waarmee ze later toegang konden krijgen tot de cryptotegoeden.
Schade mogelijk opgelopen tot $103 miljoen
De fraude kwam aan het licht nadat klanten melding maakten van verdwenen cryptomunten uit Ledger wallets die ze via CryptoBilis hadden gekocht.
CryptoBilis was een erkende wederverkoper van hardware wallets in Indonesië, Maleisië en de Filipijnen. Ledger bevestigde dat onderzoekers in ten minste één verkocht apparaat een ongeautoriseerde chip hadden aangetroffen.
Blockchainonderzoeker Specter schatte de mogelijke verliezen aanvankelijk op meer dan $86 miljoen. Cybersecurityplatform Yfarmx verhoogde die schatting later naar ongeveer $103 miljoen.
Ledger heeft deze bedragen niet bevestigd. Het is daarom nog onduidelijk hoeveel gebruikers daadwerkelijk slachtoffer zijn geworden en hoeveel crypto de criminelen hebben buitgemaakt.
Het incident is opvallend omdat hardware wallets juist bedoeld zijn om cryptomunten beter te beschermen. Ze bewaren de privésleutels offline, waardoor aanvallers deze niet eenvoudig via internet kunnen bereiken.
In dit geval omzeilden criminelen die bescherming door de herstelzin rechtstreeks van het scherm te onderscheppen.
Ledger onderzoekt ook verdachte wallets in Europa
Ledger onderzoekt inmiddels of ook apparaten buiten het verkoopnetwerk van CryptoBilis zijn aangepast.
Een gebruiker op X, bekend als Johannes, publiceerde foto’s van twee Ledger wallets die hij naar eigen zeggen bij verschillende MediaMarkt-winkels had gekocht. Volgens hem bevatten beide apparaten verdachte elektronische onderdelen.
Ledger heeft nog niet bevestigd of deze meldingen verband houden met de fraude bij CryptoBilis.
Het bedrijf adviseert klanten die vermoeden dat hun wallet is gemanipuleerd om contact op te nemen met de klantenservice en aangifte te doen bij de politie.
Ledger heeft ook instructies gepubliceerd waarmee gebruikers hun apparaten kunnen controleren. Het bedrijf waarschuwt dat het openen van een hardware wallet schade kan veroorzaken.
CryptoBilis stopt verkoop, Trezor en OneKey grijpen in
CryptoBilis heeft de verkoop en verzending van alle hardware wallets in Indonesië, Maleisië en de Filipijnen tijdelijk stopgezet. Ook de fysieke winkels zijn gesloten.
Aanvankelijk stopte het bedrijf alleen met de verkoop van Ledger apparaten. Later breidde het de maatregel uit naar alle merken.
CryptoBilis onderzoekt samen met onafhankelijke specialisten hoe de gemanipuleerde apparaten in de verkoop terecht konden komen.
Ook andere fabrikanten nemen maatregelen. Trezor heeft CryptoBilis verwijderd uit zijn netwerk van erkende wederverkopers. Het bedrijf benadrukt dat het geen aanwijzingen heeft gevonden dat Trezor wallets bij het incident betrokken zijn.
OneKey heeft eveneens de samenwerking met CryptoBilis beëindigd. Daarnaast onderzoekt het bedrijf zijn distributienetwerk en accepteert het voorlopig geen nieuwe wederverkopers.
Klanten die tussen 1 maart en 12 oktober 2026 een OneKey wallet bij CryptoBilis hebben gekocht, kunnen gratis een vervangend apparaat aanvragen. Deze regeling loopt tot en met 31 december 2026.
Wat kunnen gebruikers van Ledger wallets doen?
Het incident betekent niet dat alle Ledger wallets onveilig zijn. De bevestigde manipulatie betreft apparaten die via CryptoBilis zijn verkocht. Wel laat de fraude zien dat de betrouwbaarheid van een hardware wallet ook afhangt van de manier waarop deze bij de gebruiker terechtkomt.
Voor cryptobeleggers is het verstandig om hardware wallets rechtstreeks bij de fabrikant of een betrouwbare verkoper te kopen. Controleer het apparaat bij ontvangst en volg altijd de officiële installatieprocedure.
Een nieuwe hardware wallet moet zelf een herstelzin genereren. Gebruik nooit een vooraf ingevulde herstelzin die bijvoorbeeld op een kaartje in de verpakking staat.
Wie vermoedt dat zijn herstelzin is onderschept, moet ervan uitgaan dat de bijbehorende wallet niet meer veilig is. In dat geval is het verstandig om de cryptotegoeden over te zetten naar een nieuwe, betrouwbare wallet met een volledig nieuwe herstelzin.
Alleen een nieuw apparaat kopen is niet voldoende wanneer criminelen de oorspronkelijke herstelwoorden al kennen.
Conclusie
De fraude met aangepaste Ledger wallets laat zien dat zelfs offline opslag geen volledige bescherming biedt tegen fysieke manipulatie. Criminelen konden herstelzinnen onderscheppen zonder de beveiligingschips van de apparaten te kraken.
Hoewel Ledger de geschatte schade van $103 miljoen nog niet heeft bevestigd, heeft het incident al grote gevolgen voor CryptoBilis en andere walletfabrikanten.
Voor gebruikers blijft vooral belangrijk dat ze hun hardware wallet via een betrouwbaar verkoopkanaal aanschaffen en hun herstelzin zorgvuldig beschermen.
Veelgestelde vragen
Zijn alle Ledger wallets onveilig door deze fraude?
Nee. Ledger heeft manipulatie vastgesteld bij apparaten die via CryptoBilis zijn verkocht. Het bedrijf onderzoekt andere meldingen, maar er zijn geen aanwijzingen dat alle Ledger wallets getroffen zijn.
Kunnen criminelen mijn crypto stelen met alleen mijn herstelzin?
Ja. Wie de volledige herstelzin bezit, kan doorgaans de bijbehorende wallet herstellen en de cryptomunten naar een ander adres versturen. Daarom mag je deze woorden nooit met anderen delen.
Wat moet ik doen als ik een Ledger bij CryptoBilis heb gekocht?
Neem contact op met Ledger en volg de officiële veiligheidsinstructies. Vermoed je dat je herstelzin is onderschept, gebruik dan een nieuwe, betrouwbare wallet met een nieuwe herstelzin en verplaats je cryptotegoeden zo snel mogelijk.