
Revolut-hackers eisen miljoenen in Monero
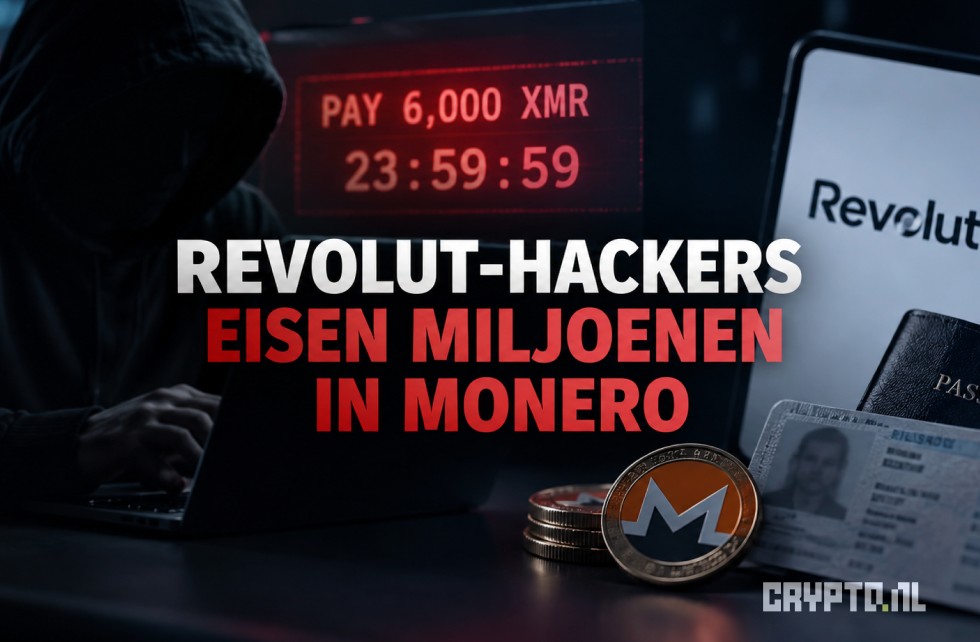
Hackers achter het recente Revolut-datalek eisen ongeveer $3 miljoen in Monero (XMR). De groep geeft Revolut 24 uur om te betalen en dreigt anders gestolen klantgegevens aan andere criminelen te verkopen. Minstens 680 klantaccounts zouden door het datalek zijn getroffen.
De zaak valt vooral op omdat de aanvallers naar eigen zeggen bewust klanten met grotere cryptobezittingen hebben geselecteerd. Daarbij zouden ze blockchainanalyse hebben gebruikt om interessante doelwitten te vinden.
Hackers eisen 6.000 XMR van Revolut
De groep noemt zichzelf “iamnotavillain” en publiceerde woensdag een losgeldeis met een aftellende klok. Revolut moet volgens het ultimatum 6.000 XMR overmaken, op dat moment ongeveer $3 miljoen waard.
De keuze voor Monero is waarschijnlijk niet toevallig. Monero is een privacygerichte cryptomunt die transactiegegevens afschermt. Bij Bitcoin kan iedereen transacties op de openbare blockchain bekijken. Monero gebruikt technieken die het veel moeilijker maken om onder meer bedragen, verzenders en ontvangers te achterhalen.
Volgens de Financial Times hadden Revolut en de hackers op het moment van de berichtgeving nog niet met elkaar onderhandeld.
Crypto-investeerders zouden bewust zijn geselecteerd
De hackers zeggen dat ze blockchainanalyse gebruikten om klanten met aanzienlijke cryptobezittingen te identificeren.
Blockchainanalyse draait om het onderzoeken van transacties en walletadressen op openbare blockchains. Een walletadres bevat normaal gesproken geen naam, maar onderzoekers kunnen transactiestromen soms koppelen aan exchanges, diensten en uiteindelijk personen.
Juist die combinatie maakt dit datalek relevant voor crypto-investeerders. Wanneer criminelen openbare blockchaingegevens kunnen verbinden aan persoonlijke informatie, krijgen ze een veel completer beeld van een mogelijk slachtoffer.
Identiteitsdocumenten en transactiegegevens gelekt
De hackers deelden met de Financial Times een schermopname van ongeveer een minuut. Daarop waren volgens de krant onder meer paspoorten, rijbewijzen, foto’s voor identiteitscontroles en transactiegeschiedenissen te zien.
Dat soort informatie kan waardevol zijn voor criminelen. Niet omdat ze daarmee automatisch toegang krijgen tot crypto of banktegoeden, maar omdat persoonlijke en financiële gegevens gerichte fraude eenvoudiger kunnen maken.
Een aanvaller die weet hoeveel crypto iemand mogelijk bezit en daarnaast beschikt over persoonlijke gegevens, kan bijvoorbeeld overtuigendere phishingberichten versturen.
Geen hack van de systemen van Revolut
Opvallend is ook de manier waarop de gegevens naar buiten kwamen. De aanvallers zouden niet rechtstreeks de technische systemen van Revolut hebben gehackt.
In plaats daarvan deden ze zich voor als overheidsfunctionarissen. Ze stuurden frauduleuze informatieverzoeken die door de controles van Revolut kwamen. Het bedrijf verstrekte daarop klantgegevens en ontdekte later dat de verzoeken niet van de betreffende overheidsinstantie afkomstig waren.
Revolut meldde eerder dat het het gebruikte adres heeft geblokkeerd. Ook informeerde het bedrijf de betrokken overheidsinstantie, toezichthouders en opsporingsdiensten.
Volgens Revolut kregen de aanvallers geen toegang tot de interne systemen en zijn tegoeden van klanten niet geraakt.
Wat betekent het Revolut-datalek voor klanten?
Voor getroffen klanten zit het belangrijkste risico voorlopig bij het mogelijke misbruik van persoonsgegevens. Er zijn geen aanwijzingen dat hackers rechtstreeks toegang hebben gekregen tot crypto, bankrekeningen of andere tegoeden.
Dat maakt het incident echter niet onschuldig. Identiteitsdocumenten, transactiegegevens en informatie over cryptobezit kunnen criminelen helpen bij phishing, identiteitsfraude en andere gerichte aanvallen.
Voor crypto-investeerders is vooral dat laatste relevant. Publieke blockchaininformatie kan op zichzelf relatief anoniem zijn, maar dat verandert wanneer iemand een walletadres aan een echte identiteit weet te koppelen.
Revolut heeft nog niet gereageerd op losgeldeis
Revolut had op het moment van de berichtgeving nog niet publiekelijk gereageerd op de nieuwe eis van 6.000 XMR. Het bedrijf benadrukte eerder wel dat zijn systemen niet zijn binnengedrongen en dat klanttegoeden veilig zijn gebleven.
De hackers dreigen de buitgemaakte informatie aan andere criminele groepen te verkopen wanneer Revolut niet binnen de gestelde termijn betaalt.
Het is nog niet duidelijk of de groep daadwerkelijk alle gegevens bezit die zij zegt te hebben en wat er na het aflopen van het ultimatum met de informatie gebeurt.
Conclusie
Het Revolut-datalek draait niet om gestolen crypto, maar kan voor getroffen klanten toch grote gevolgen hebben. Minstens 680 accounts zouden zijn geraakt en de hackers eisen nu ongeveer $3 miljoen in Monero.
Voor crypto-investeerders is vooral de manier waarop slachtoffers zouden zijn geselecteerd opvallend. Als criminelen blockchainanalyse combineren met gelekte persoonsgegevens, kunnen ze gerichter zoeken naar mensen met grote cryptobezittingen. Daarmee groeit vooral het risico op phishing en identiteitsfraude.
Veelgestelde vragen
Hoeveel eisen de hackers van Revolut?
De groep eist 6.000 Monero (XMR), volgens de berichtgeving op dat moment ongeveer $3 miljoen waard. Revolut kreeg 24 uur om aan de eis te voldoen.
Zijn cryptomunten van Revolut-klanten gestolen?
Daar zijn geen aanwijzingen voor. Revolut zegt dat de aanvallers geen toegang kregen tot de interne systemen en dat tegoeden van klanten niet zijn geraakt.
Waarom vragen de hackers om Monero?
Monero richt zich op privacy en schermt belangrijke transactiegegevens af. Daardoor is het moeilijker om betalingen in XMR via de blockchain te volgen dan bijvoorbeeld transacties met Bitcoin.