
Phishing richt zich op gebruikers van Trezor en BitBox
Gebruikers van Trezor en BitBox krijgen te maken met een nieuwe phishingcampagne. Criminelen versturen overtuigende beveiligingsmails waarin ze waarschuwen voor problemen met hardware wallets. De berichten lijken afkomstig van de fabrikanten zelf, maar proberen gebruikers naar frauduleuze websites te lokken.
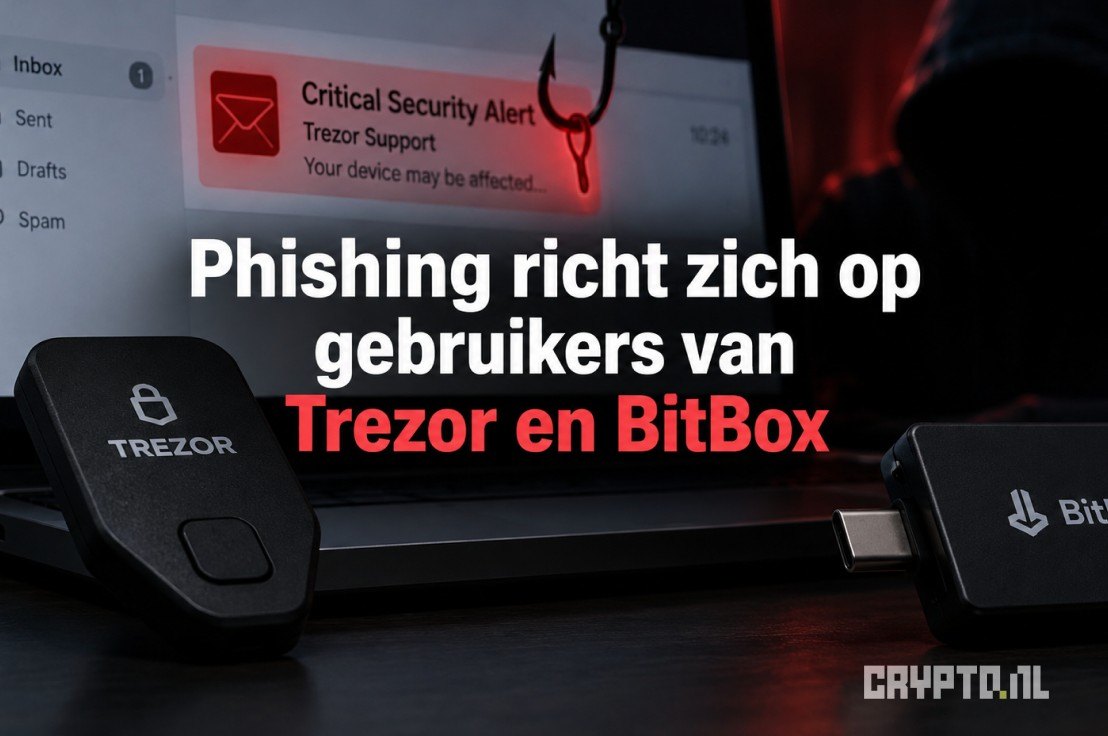
Trezor en BitBox vermoeden dat aanvallers externe e-maildiensten hebben getroffen. De hardware wallets zelf lijken bij deze incidenten niet gehackt. Toch is de situatie relevant voor cryptobeleggers. Wie op een verkeerde link klikt en vervolgens zijn herstelwoorden deelt, kan alsnog zijn volledige wallet kwijtraken.
Trezor waarschuwt voor valse beveiligingsmail
Trezor waarschuwde gebruikers nadat een externe e-mailprovider met een beveiligingsincident te maken kreeg. Via deze dienst verstuurden criminelen een bericht met het onderwerp “Critical Security Alert: STM32 Entropy Vulnerability”.
Volgens Trezor is deze waarschuwing vals. Gebruikers moeten daarom niet op links in het bericht klikken.
De aanvallers gebruiken bewust technische termen om de mail geloofwaardig te maken. Entropy, of entropie, verwijst binnen cryptografie naar de willekeurigheid die nodig is om veilige cryptografische sleutels te genereren. Een ernstig probleem hiermee zou in theorie de beveiliging van een wallet kunnen aantasten.
Dat maakt zo’n waarschuwing effectief als phishingmiddel. Een gebruiker krijgt het idee dat zijn crypto direct gevaar loopt en voelt daardoor druk om snel te handelen.
BitBox ziet mogelijk dezelfde aanval
Ook BitBox waarschuwde gebruikers voor phishingmails die uit naam van het bedrijf werden verstuurd.
Uit het eerste onderzoek van BitBox blijkt dat waarschijnlijk de aanbieder van zijn nieuwsbrief is getroffen. Volgens het bedrijf zijn mogelijk meerdere Bitcoin-bedrijven via dezelfde externe dienst aangevallen.
Dat is een belangrijk verschil met een hack van een hardware wallet zelf. Veel cryptobedrijven gebruiken externe partijen voor nieuwsbrieven, klantenservice, verzending en marketing. Als criminelen toegang krijgen tot zo’n dienst, kunnen ze betrouwbare bedrijfsnamen en klantgegevens gebruiken voor veel overtuigendere phishingmails.
Waarom een hardware wallet phishing niet voorkomt
Een hardware wallet bewaart de privésleutels waarmee je transacties ondertekent op een apart fysiek apparaat. Hierdoor komen deze sleutels niet zomaar op een computer of smartphone terecht.
Dat biedt sterke bescherming tegen veel digitale aanvallen, maar niet tegen menselijke fouten.
Phishing richt zich juist op de eigenaar van de wallet. Criminelen proberen iemand bijvoorbeeld naar een nagemaakte website te sturen en vragen daar om de recovery seed. Dit is meestal een reeks van 12 of 24 woorden waarmee een wallet volledig kan worden hersteld.
Wie deze woorden bezit, heeft in de praktijk toegang tot de crypto in die wallet. Deel je recovery seed daarom nooit via e-mail, chat of een website die je via een onverwachte link hebt geopend.
Trezor kreeg eerder te maken met datalekken
De nieuwe waarschuwing komt na meerdere incidenten rond klantgegevens van Trezor.
Op 13 augustus werd bekend dat een datalek bij verzendpartner ShipMonk gegevens van bijna 14.000 klanten had blootgelegd. Op 4 september meldde Trezor vervolgens dat een ander incident ongeveer 67.000 Amerikaanse klanten raakte.
Dergelijke gegevenslekken kunnen phishing gevaarlijker maken. Een crimineel die weet dat iemand daadwerkelijk een hardware wallet heeft gekocht, kan een veel persoonlijkere en geloofwaardigere e-mail sturen.
Een gelekt e-mailadres betekent niet automatisch dat de bijbehorende crypto gevaar loopt. Het verhoogt wel het risico dat iemand doelwit wordt van gerichte fraude.
BitBox dichtte eerder kwetsbaarheden
BitBox kreeg de afgelopen maanden met andere beveiligingskwesties te maken. Het bedrijf meldde in juli dat zijn eigen apparaten niet kwetsbaar waren voor een probleem met de random-number generation van Coldcard.
Random-number generation betekent het genereren van willekeurige getallen. Hardware wallets gebruiken die willekeurigheid bij het maken van cryptografische sleutels. Als dat proces voorspelbaar wordt, kan dat de beveiliging verzwakken.
In augustus bracht BitBox daarnaast een firmware-update uit die twee ernstige kwetsbaarheden oploste. Volgens het bedrijf waren er geen aanwijzingen dat aanvallers deze fouten hadden misbruikt of dat gebruikers hierdoor crypto verloren.
Wat betekent dit voor cryptobeleggers?
De belangrijkste les uit deze phishingcampagne is dat een urgente beveiligingsmail niet automatisch betekent dat er iets mis is met je hardware wallet.
Krijg je een onverwachte waarschuwing van Trezor, BitBox of een andere walletfabrikant, open dan niet direct de meegestuurde link. Ga zelf naar het officiële kanaal van de fabrikant en controleer daar of dezelfde waarschuwing staat.
Wees vooral voorzichtig met verzoeken om je recovery seed. Een legitieme walletfabrikant heeft deze woorden niet nodig om een beveiligingsprobleem op te lossen.
Conclusie
De nieuwe hardware wallet phishing rond Trezor en BitBox lijkt zich vooral te richten op externe e-maildiensten en niet op een directe hack van de wallets. Voor gebruikers maakt dat het risico echter niet onbelangrijk.
Een hardware wallet beschermt privésleutels, maar kan niet voorkomen dat iemand zijn herstelwoorden zelf aan een aanvaller geeft. Controleer onverwachte beveiligingsmeldingen daarom altijd via officiële kanalen en deel je recovery seed nooit.
Veelgestelde vragen
Zijn Trezor en BitBox gehackt?
Er zijn geen aanwijzingen dat de hardware wallets zelf door deze phishingcampagne zijn gehackt. Trezor meldde een probleem bij zijn e-mailprovider, terwijl BitBox vermoedt dat zijn nieuwsbriefprovider is getroffen.
Wat is hardware wallet phishing?
Bij hardware wallet phishing doen criminelen zich voor als een walletfabrikant. Ze proberen gebruikers via bijvoorbeeld een beveiligingsmail naar een valse website te sturen. Het uiteindelijke doel is vaak het bemachtigen van een recovery seed of andere gevoelige gegevens.
Wat moet ik doen als ik een verdachte mail over mijn wallet krijg?
Klik niet op links in de e-mail en voer nergens je recovery seed in. Open zelf de officiële website of app van de walletfabrikant en controleer daar of er daadwerkelijk een beveiligingsprobleem speelt.